

Copilot כבר בארגון.האבטחה מוכנה?
5 צעדים לאבטחת Copilot עם Microsoft Security Copilot ו-Microsoft Defender. מדריך מעשי מהשטח, בלי שיווק מיותר.
 שותפת Microsoft לאבטחה
להורדת המדריך
נשלח אליכם קישור למייל מיד אחרי ההרשמה
5 צעדים, מהמיפוי ועד 30 הימים הראשונים
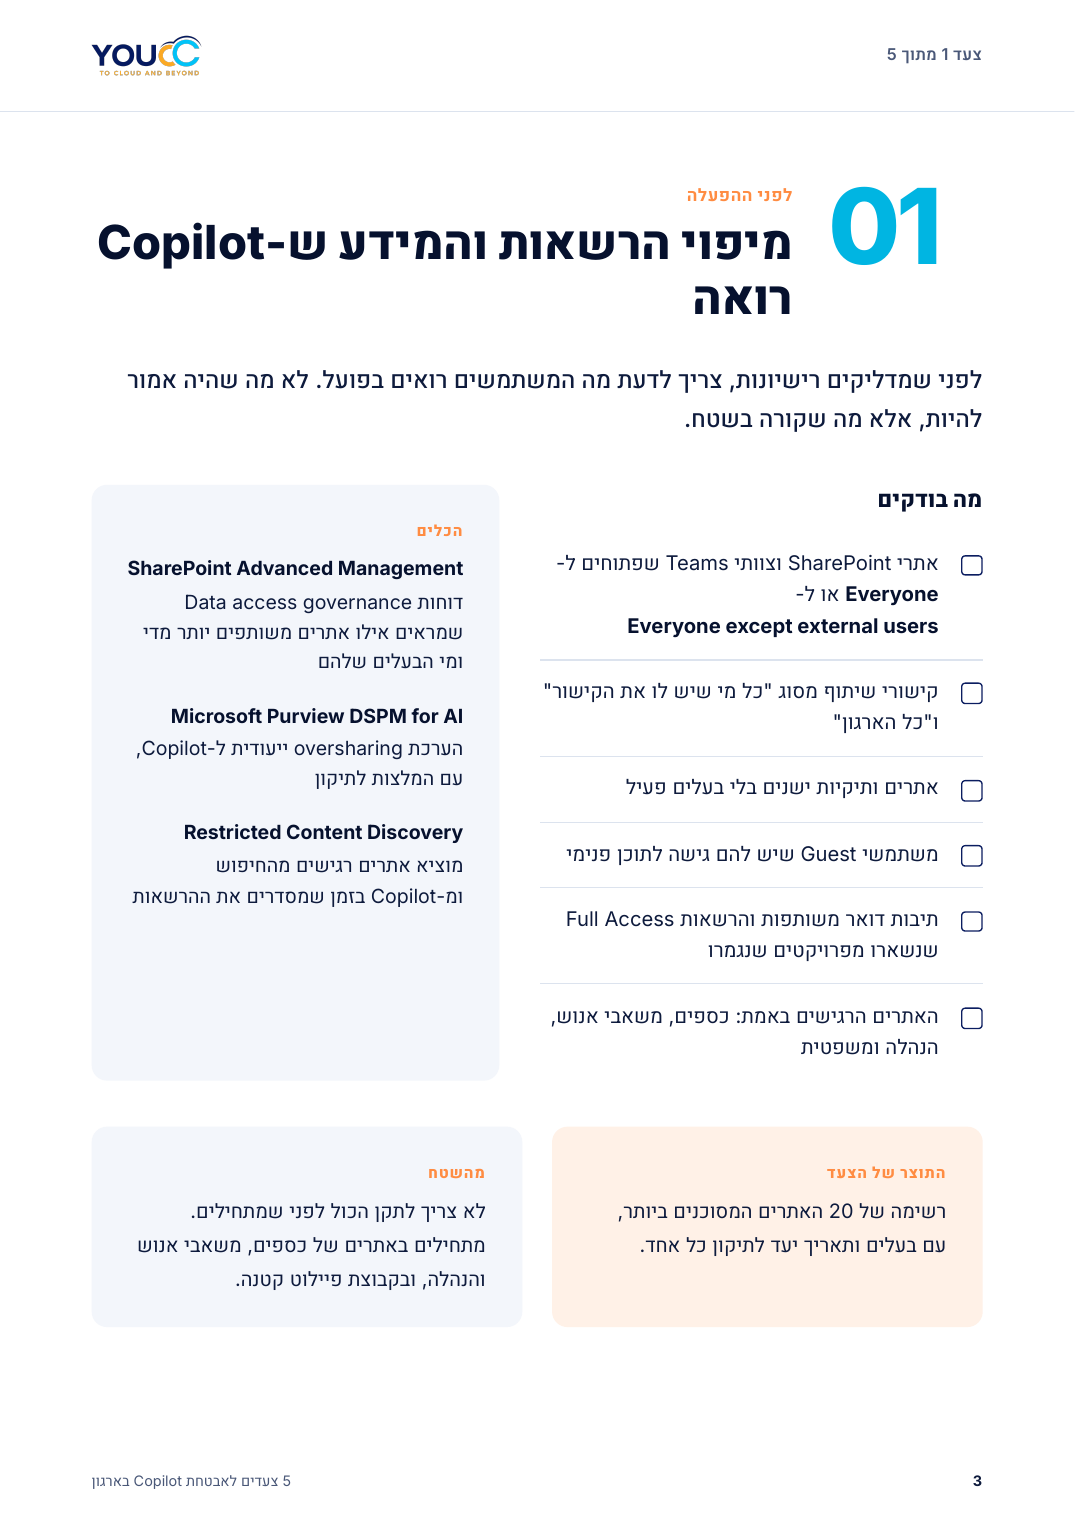
מיפוי הרשאות והמידע ש-Copilot רואה
אילו אתרים, תיקיות וקישורים פתוחים יותר מדי, ואיך מוצאים אותם מהר
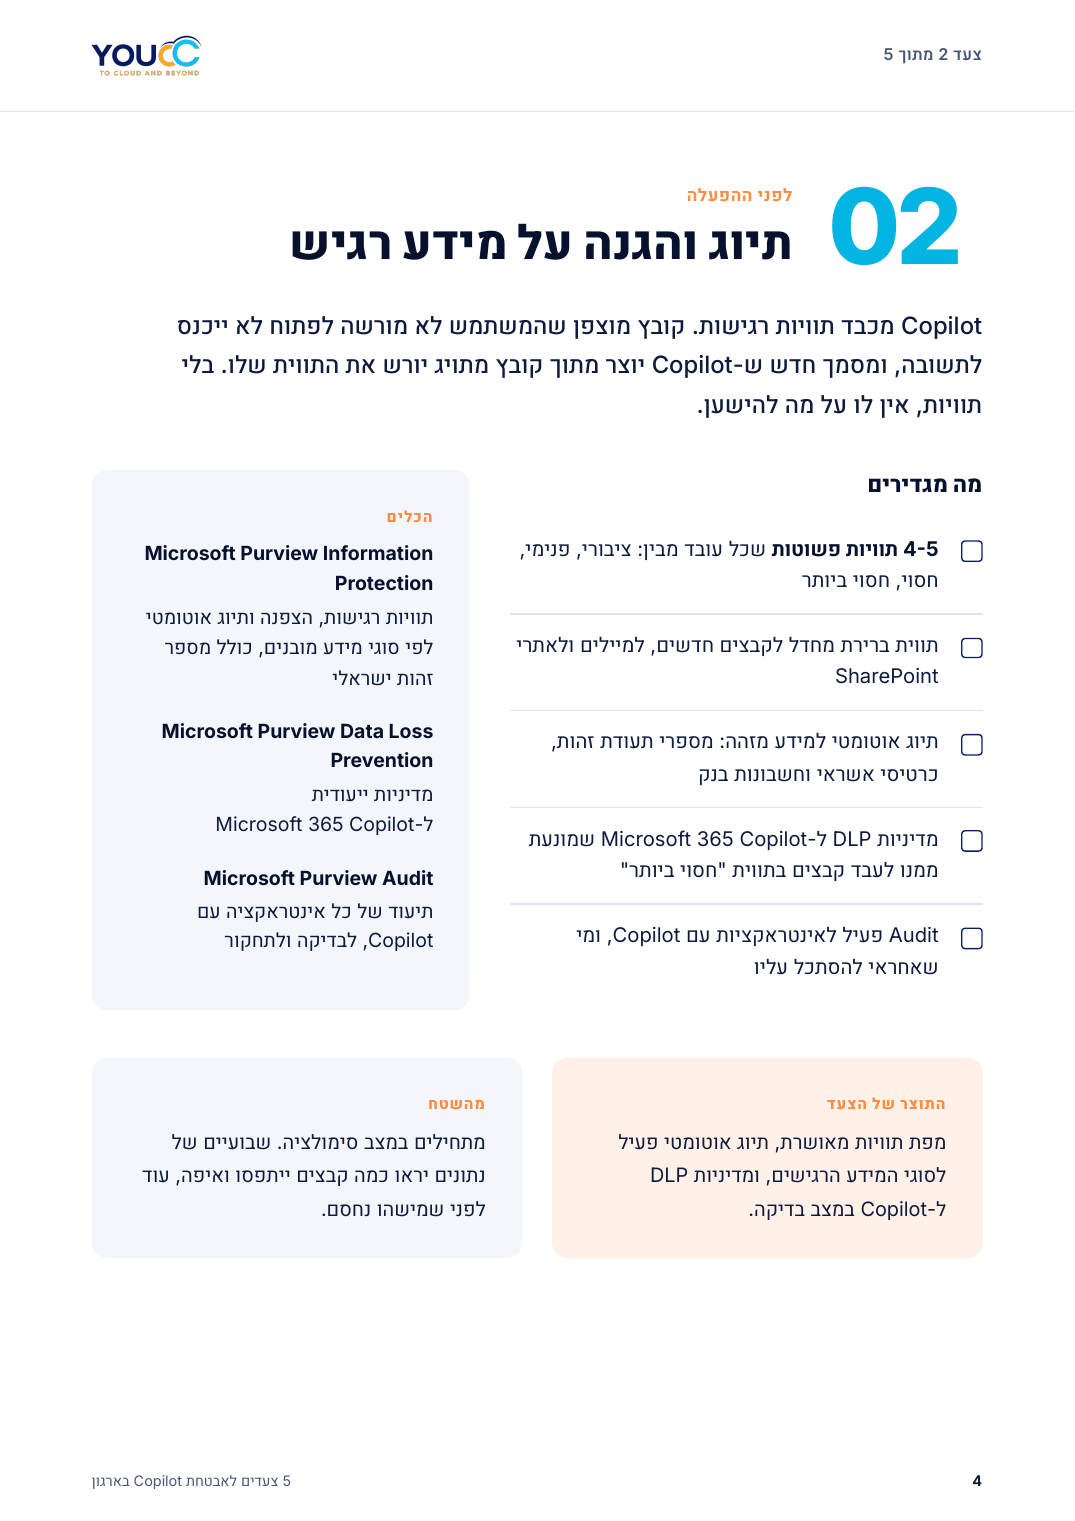
תיוג והגנה על מידע רגיש
תוויות רגישות, תיוג אוטומטי ומדיניות DLP ל-Microsoft 365 Copilot
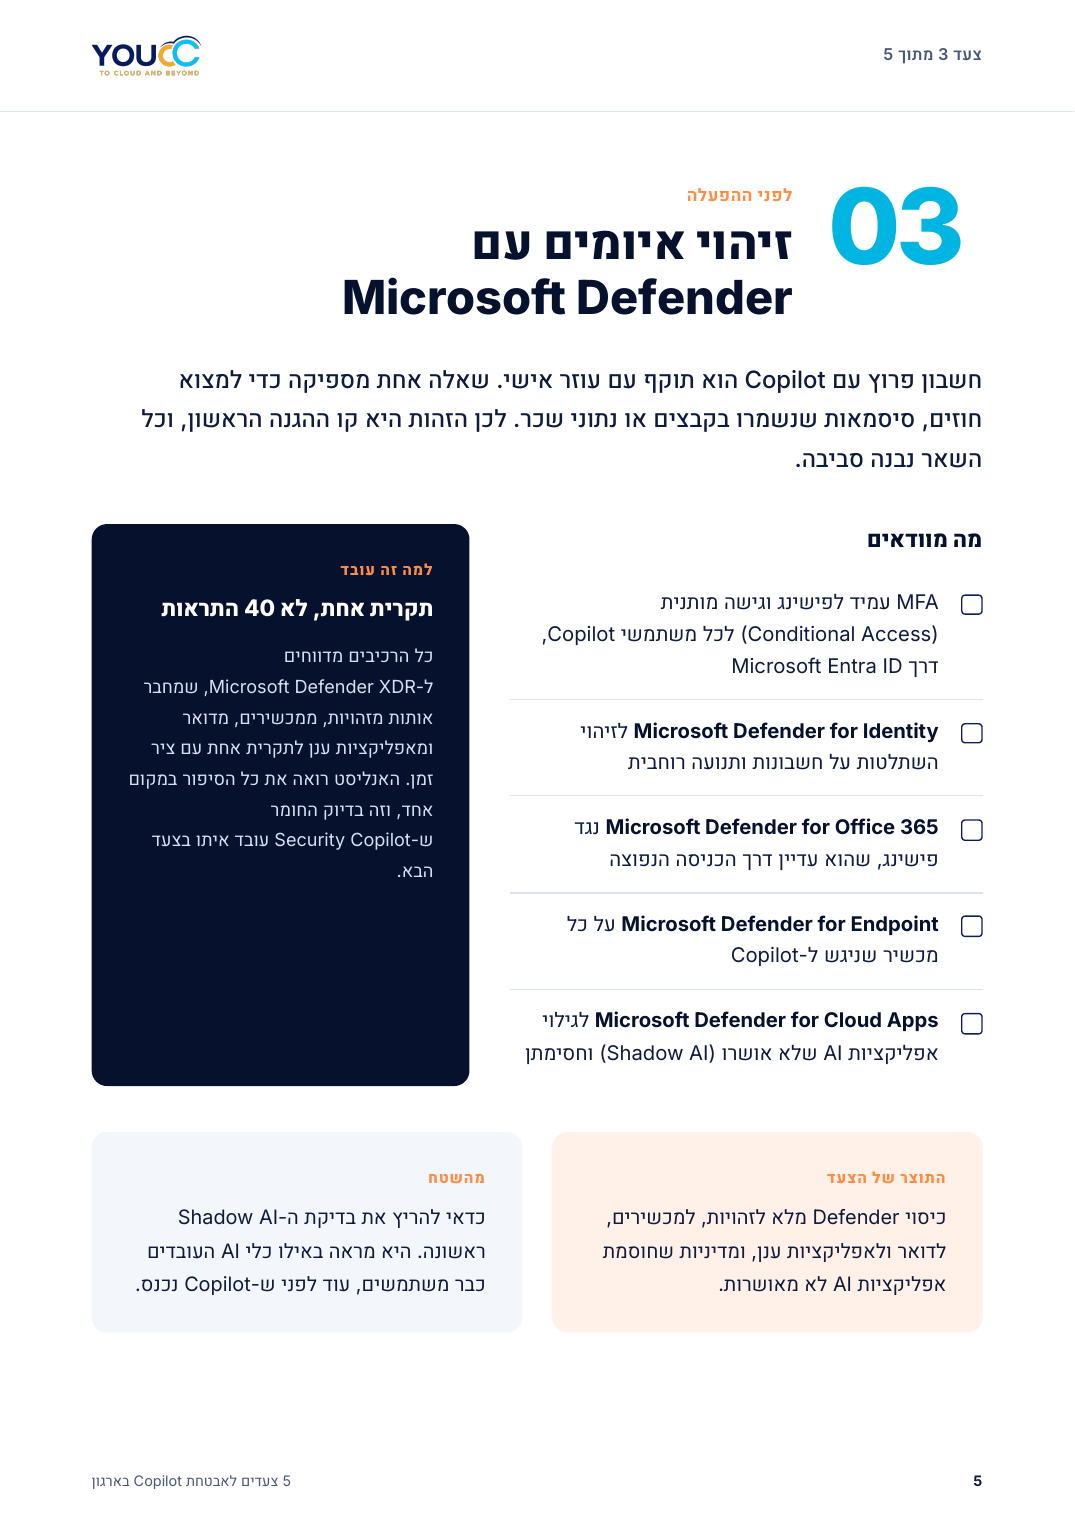
זיהוי איומים עם Microsoft Defender
זהויות, מכשירים, דואר ו-Shadow AI, מחוברים לתקרית אחת
תחקור מהיר עם Microsoft Security Copilot
סיכום תקריות, תגובה מודרכת ו-3 פרומפטים להתחלה
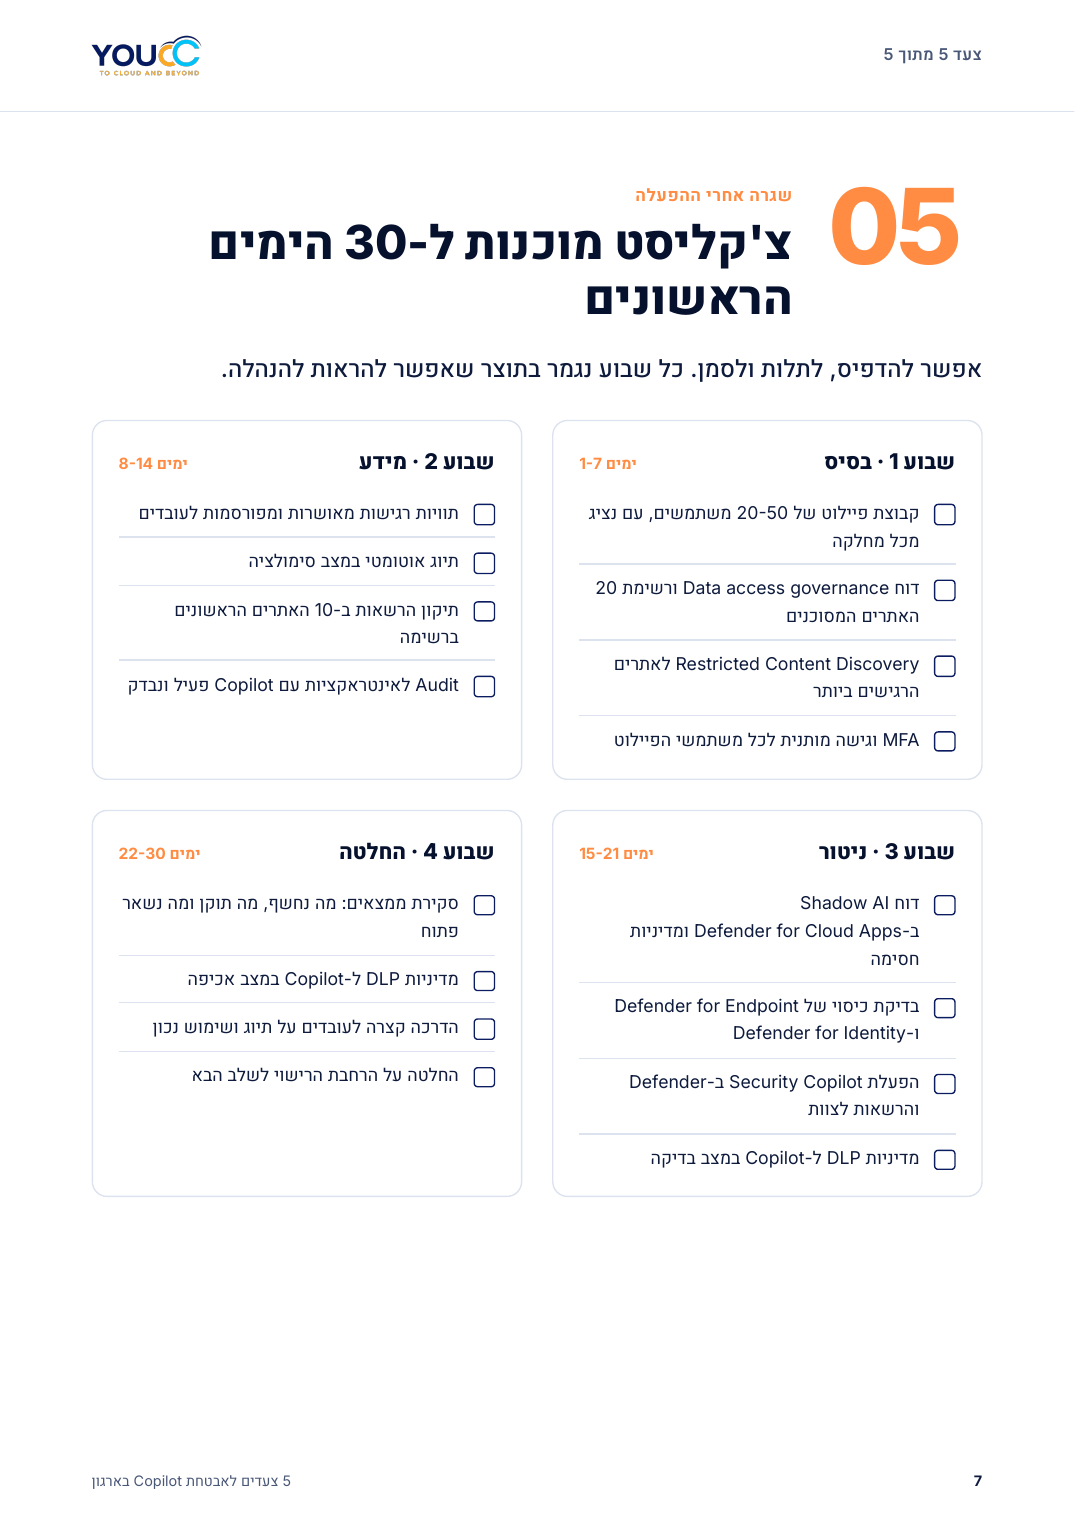
צ'קליסט מוכנות ל-30 הימים הראשונים
שבוע אחר שבוע, עם תוצר שאפשר להציג להנהלה בסוף כל שבוע
Copilot לא פורץ הרשאות. הוא משתמש בהן.
ההרשאות הקיימות הן מה שקובע
אתר שנפתח לכל הארגון לפני שלוש שנים, קישור שיתוף שנשכח. Copilot פשוט מוצא מהר את מה שכבר פתוח.
מידע בלי תווית הוא מידע בלי הגנה
תוויות רגישות הן מה ש-Copilot נשען עליו כדי לדעת מה לא להציג ולמי.
חשבון פרוץ מקבל עוזר אישי
לכן הזהות והניטור צריכים להיות מוכנים לפני שמרחיבים את הרישוי, לא אחרי.
ייתכן שהכלים כבר אצלכם: Microsoft Security Copilot כלול היום ב-Microsoft 365 E5 ו-E7, עם הקצאה חודשית של Security Compute Units.
שיחת מוכנות של 30 דקות, בלי עלות
נעבור יחד על הסביבה שלכם ונצא עם 3 פעולות ברורות לאבטחת Copilot. בלי מצגת מכירה.
- איפה ההרשאות שלכם רחבות מדי
- מה כבר כלול ברישוי שלכם ועדיין לא מופעל
- מה סדר הפעולות הנכון לארגון שלכם
מקומות מוגבלים עד סוף נובמבר